Fra una settimana c'è il Black Friday, e molti e-commerce WordPress dei tuoi clienti stanno per entrare nel periodo in cui non si tocca niente fino a gennaio. Ieri è uscito WordPress 7.1.5, con 20 correzioni di sicurezza. Il punto non è aggiornare oggi. È come è scritto il blocco.
Cosa corregge WordPress 7.1.5 uscito il 18 novembre?
Il 18 novembre WordPress ha pubblicato la versione 7.1.5, un rilascio di sicurezza con la raccomandazione di aggiornare subito. La pagina della documentazione conta 20 vulnerabilità. Quattro sono indicate come sfruttabili senza autenticazione: la più seria è un'escalation di privilegi tramite gli attributi del blocco Template Part che, scrive WordPress, può portare all'esecuzione di codice remoto. Le altre tre sono un XSS memorizzato attraverso gli shortcode nei commenti, un blocco del servizio con i pingback XML-RPC e la lettura di termini privati delle tassonomie dalla REST API.
Lo stesso giorno sono uscite le correzioni per i rami precedenti, fino a 4.7.40. Qui le fonti ufficiali non dicono la stessa cosa: l'annuncio scrive che i backport sono «in corso» e usciranno quando pronti, mentre la documentazione e la pagina dei rilasci li danno già pubblicati il 18 novembre, da 7.0.9 e 6.9.12 in giù. Secondo la documentazione 7.0 e i rami da 6.5 a 6.9 sono toccati da tutte e 20 le vulnerabilità.
L'annuncio aggiunge due dettagli: 7.1.5 è un rilascio a ciclo breve, e WordPress 7.2 è previsto per l'8 dicembre. È il quinto aggiornamento del ramo 7.1 dal 17 settembre.
Perché un aggiornamento di sicurezza di WordPress riguarda chi vende consulenza?
Perché cade nel momento in cui le agenzie fanno la scelta opposta. A fine novembre si congela: il cliente non vuole sorprese sul checkout durante i giorni che pesano di più sul fatturato, e ha ragione. Il problema è come si traduce quella richiesta sul sito.
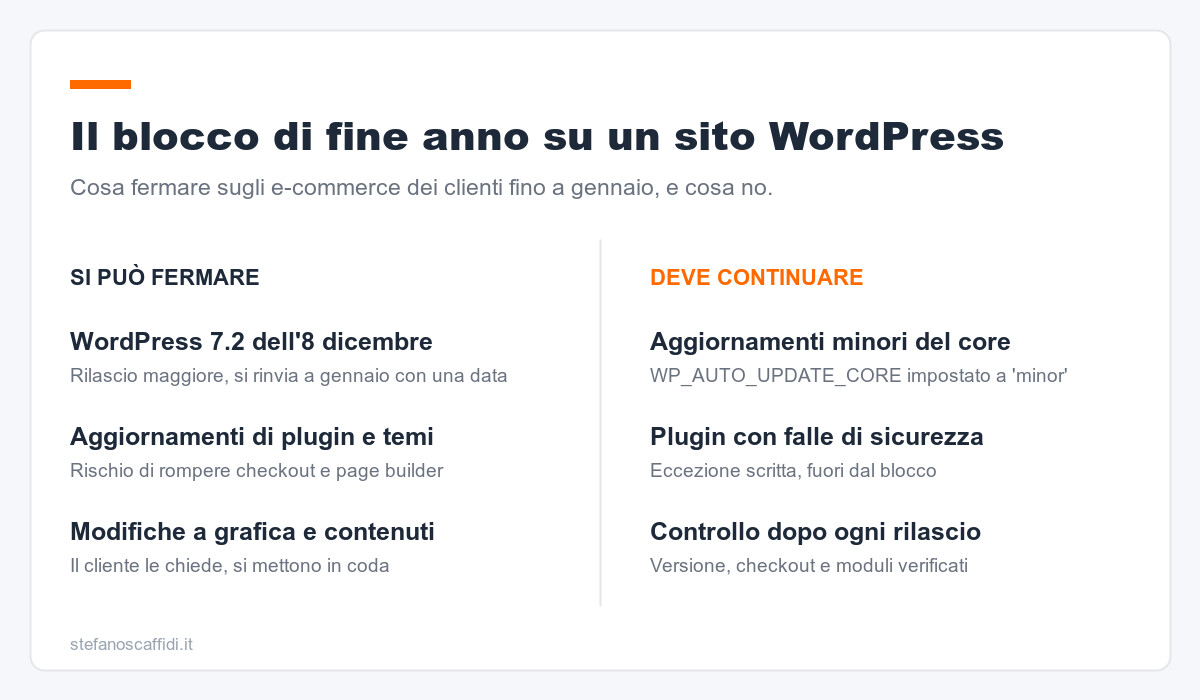
La documentazione ufficiale dà due strade. La prima è disattivare tutto con `AUTOMATIC_UPDATER_DISABLED`: la documentazione stessa la definisce fortemente sconsigliata. La seconda è impostare `WP_AUTO_UPDATE_CORE` a `'minor'`: il core riceve solo i rilasci minori come 7.1.5, niente rilasci maggiori. Plugin e temi, di default, si aggiornano da soli solo in casi particolari, quindi restano comunque in mano a chi fa manutenzione.
La differenza fra le due righe è tutta qui. Con la prima, una correzione per una falla sfruttabile senza login aspetta gennaio. Con la seconda arriva in background, come su un sito normale, e il blocco ferma solo quello che può davvero rompere qualcosa.
Poi c'è l'8 dicembre. Un rilascio maggiore a metà dicembre su un e-commerce in pieno picco è la cosa che il blocco deve fermare, e la documentazione dice che gli aggiornamenti maggiori sono automatici di default solo sulle installazioni nuove fatte da WordPress 5.6 in poi. Su quei siti il 7.2 può arrivare da solo, a meno che qualcuno non l'abbia escluso.
Infine la responsabilità. Se il cliente ti ha chiesto di non toccare niente e il sito viene compromesso per una falla corretta a novembre, la conversazione non sarà su WordPress. Sarà su chi ha deciso che anche le correzioni di sicurezza potevano aspettare. Quella decisione va presa da te, per iscritto, prima del blocco.
Cosa fare questa settimana sui siti WordPress dei clienti?
- Controlla oggi la versione di ogni sito WordPress che gestisci. Deve essere 7.1.5 o il backport del suo ramo (7.0.9, 6.9.12, 6.8.13 e così via). Un sito ancora fermo alla versione di prima fra un paio di giorni ha quasi certamente gli aggiornamenti automatici spenti o bloccati, ed è da lì che si comincia.
- Apri il wp-config.php degli e-commerce prima di bloccarli. Se trovi `AUTOMATIC_UPDATER_DISABLED`, sostituiscilo con `WP_AUTO_UPDATE_CORE` impostato a `'minor'`. Se non trovi niente e il sito è un'installazione recente, ricordati che il 7.2 può arrivare da solo.
- Scrivi al cliente la regola del blocco in tre righe. Cosa si ferma (plugin, temi, 7.2, modifiche), cosa no (aggiornamenti minori del core e plugin con falle di sicurezza), e la data in cui si riprende a gennaio.
- Dopo ogni rilascio minore, verifica checkout e moduli. Il core si aggiorna da solo, il controllo no: dieci minuti su carrello, pagamento e modulo contatti bastano.
Cosa non fare con WordPress 7.1.5 e il blocco di fine anno?
Non usare il blocco come motivo per spegnere gli aggiornamenti automatici. È la scorciatoia più comoda e la più costosa: ferma proprio le correzioni che non rompono niente.
Non installare il 7.2 l'8 dicembre per stare al passo. Le correzioni di sicurezza, finora, sono arrivate anche ai rami vecchi, ma WordPress ricorda che supporta attivamente solo la versione più recente. Il 7.2 va pianificato a gennaio, con un test su una copia del sito, non scoperto un lunedì mattina.
Il blocco di fine anno protegge il fatturato del cliente. Scritto bene, protegge anche te.
Fonti: WordPress 7.1.5 Release — WordPress News · Version 7.1.5 — WordPress Documentation · Releases — WordPress.org · Upgrading WordPress — Advanced Administration Handbook
Articolo scritto con un assistente AI a partire da fonti primarie, pubblicato in automatico e riletto da Stefano Scaffidi Domianello dopo la pubblicazione. Segnalazioni: stefano@scafnet.it