Ieri WordPress ha pubblicato la versione 7.1.1, con 11 correzioni di sicurezza e la raccomandazione di aggiornare subito. Presa da sola è una notizia di routine. Messa in fila con le tre precedenti, dice che la voce «manutenzione» nei preventivi di molte agenzie è tarata su un ritmo che non esiste più.
Cosa è successo davvero
Il 17 settembre è uscito WordPress 7.1.1: 17 correzioni al core, 19 all'editor a blocchi e 11 correzioni di sicurezza. Fra queste, un cross-site scripting che un visitatore non autenticato può iniettare, a condizione che un commento venga approvato, e URL costruiti ad arte che installano e mostrano in anteprima un tema inattivo. Due delle segnalazioni sono accreditate ad Anthropic.
Lo stesso giorno sono uscite le correzioni per i rami vecchi: la pagina dei rilasci riporta 7.0.5, 6.9.8, 6.8.9 e giù fino a 4.7.36, tutte datate 17 settembre.
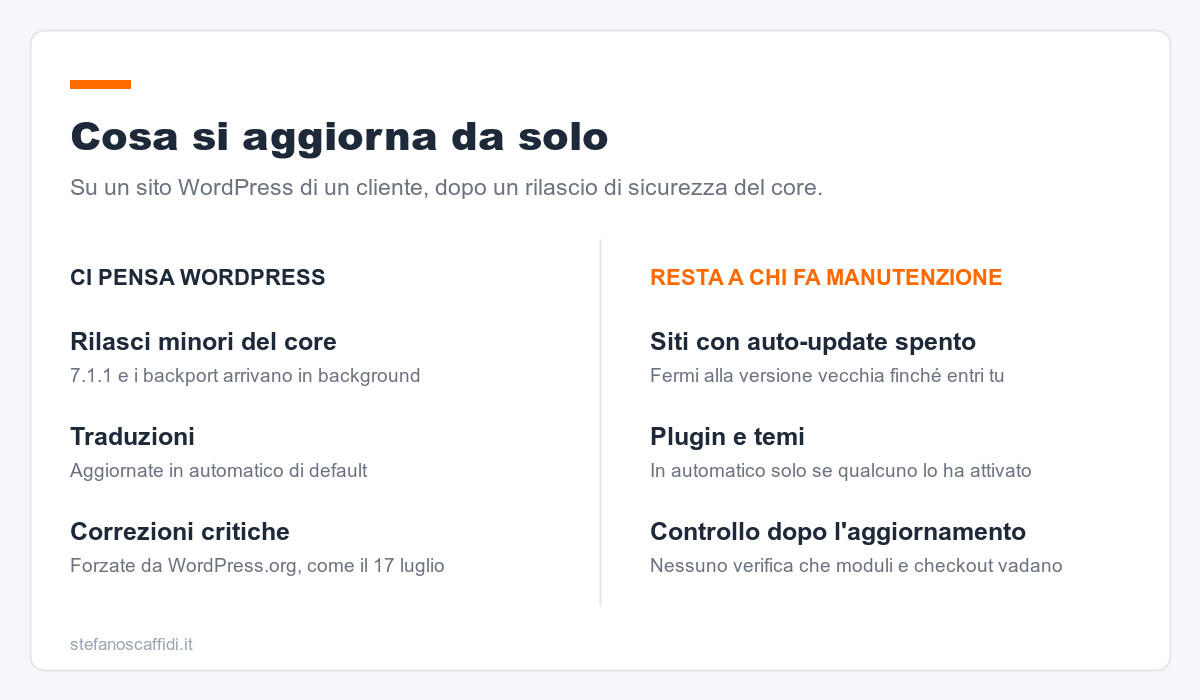
È il quarto rilascio di sicurezza in nove settimane. Il 17 luglio 7.0.2 correggeva un problema critico e uno grave, e WordPress.org ha forzato l'aggiornamento automatico sui siti coinvolti. Il 6 agosto 7.0.3 ne correggeva dodici. Il 12 agosto 7.0.4 chiudeva un'esecuzione di codice remoto da parte di un utente con ruolo Autore, sui siti che usano Imagick e Ghostscript.
Un confronto che si può fare da soli sulla pagina dei rilasci: il ramo 4.7, che ormai riceve solo correzioni di sicurezza, ha avuto due rilasci l'anno nel 2023, nel 2024 e nel 2025. Nel 2026 siamo a cinque, e l'anno non è finito.
Perché riguarda te che vendi consulenza
Parto dalla parte rassicurante, perché è vera. Secondo la documentazione ufficiale gli aggiornamenti automatici in background sono attivi di default sulla maggior parte dei siti, e i rilasci minori di sicurezza come 7.1.1 rientrano fra questi. Sulla gran parte dei siti dei tuoi clienti il core si è con ogni probabilità già aggiornato, senza che nessuno facesse niente.
Il problema è tutto quello che sta intorno. La stessa documentazione dice che plugin e temi si aggiornano da soli solo «in casi particolari». E c'è sempre il sito dove gli aggiornamenti automatici sono stati spenti apposta: da chi l'ha costruito, per paura che un aggiornamento rompesse il page builder o il checkout. Su quel sito 7.1.1 non arriva finché qualcuno non entra.
Adesso guarda il tuo preventivo. La voce di manutenzione che vedo più spesso è un canone annuo, con un controllo al mese o al trimestre. Era una stima ragionevole per due rilasci di sicurezza l'anno. Con quattro in nove settimane, uno dei quali abbastanza grave da essere forzato da WordPress.org, il controllo mensile arriva dopo, non prima.
Non so dire se il ritmo resterà questo. Noto però chi firma le segnalazioni: Anthropic compare nei crediti del 6 agosto e del 17 settembre, pwn.ai in tre rilasci su quattro. Aspettarsi che la frequenza scenda è una scommessa, non un piano.
E la domanda arriverà dal cliente, non dal fornitore. Leggerà «aggiornate subito» da qualche parte e ti scriverà per sapere se il suo sito è a posto. Se la risposta richiede due giorni per capire chi ha le credenziali, il problema non è WordPress.
Cosa fare questa settimana
- Fai l'elenco dei siti WordPress dei tuoi clienti con la versione installata oggi. Chi fra qualche giorno è ancora sotto 7.1.1 o sotto il backport del proprio ramo (7.0.5, 6.9.8, 6.8.9) ha quasi certamente gli aggiornamenti automatici spenti o bloccati: è la lista su cui lavorare.
- Per ognuno scrivi chi ha l'accesso amministrativo e chi risponde. Se la risposta è «il freelance che l'ha fatto nel 2022», l'hai trovato prima tu che un attaccante.
- Riscrivi la voce di manutenzione in termini di tempo di risposta, non di controlli periodici: entro quanto viene applicato un rilascio di sicurezza e chi verifica che moduli e checkout funzionino dopo.
- Sui siti dove i commenti sono aperti ma non servono, chiudili. La prima vulnerabilità del 17 settembre passa, secondo il bollettino, dall'approvazione di un commento, e su molti siti aziendali nessuno li legge da anni.
Cosa NON fare
- Non vendere la paura. Sulla maggior parte dei siti il core si è aggiornato da solo: se mandi al cliente un allarme generico perdi credibilità alla prima verifica. Vendi il controllo sui siti che non si aggiornano, che è il lavoro vero.
- Non riaccendere gli aggiornamenti automatici di plugin e temi su tutto senza guardare. Se qualcuno li aveva spenti, di solito c'era un motivo: prima un ambiente di prova, poi la decisione.
Chiusura
Il sito che hai consegnato due anni fa continua a cambiare anche se nessuno lo tocca. Conviene sapere chi se ne accorge.
Fonti: WordPress 7.1.1 Maintenance and Security Release — WordPress News · WordPress 7.0.4 Release — WordPress News · WordPress 7.0.3 release — WordPress News · WordPress 7.0.2 Release — WordPress News · Releases — WordPress.org · Upgrading WordPress — Advanced Administration Handbook
Articolo scritto con un assistente AI a partire da fonti primarie, pubblicato in automatico e riletto da Stefano Scaffidi Domianello dopo la pubblicazione. Segnalazioni: stefano@scafnet.it