Il titolare del negozio apre Impostazioni > App per disdire un abbonamento che non usa più. Sotto l'app che gli hai fatto tu due anni fa, quella che passa gli ordini al gestionale, può trovare una sezione nuova con scritto Missing e un messaggio che gli chiede di contattare lo sviluppatore. Lo sviluppatore sei tu, o il partner tecnico che hai coinvolto. La telefonata arriva a te.
Cosa ha aggiunto Shopify nella sezione App dell'admin il 5 novembre?
Il changelog del 5 novembre dice che l'elenco delle app in Impostazioni > App ora mostra l'ultima attività di ogni app e mette in evidenza i problemi di sicurezza che potrebbero richiedere attenzione. Nella pagina di dettaglio accessi, permessi e attività stanno in un'unica sezione, con etichette sui permessi che possono includere dati sensibili.
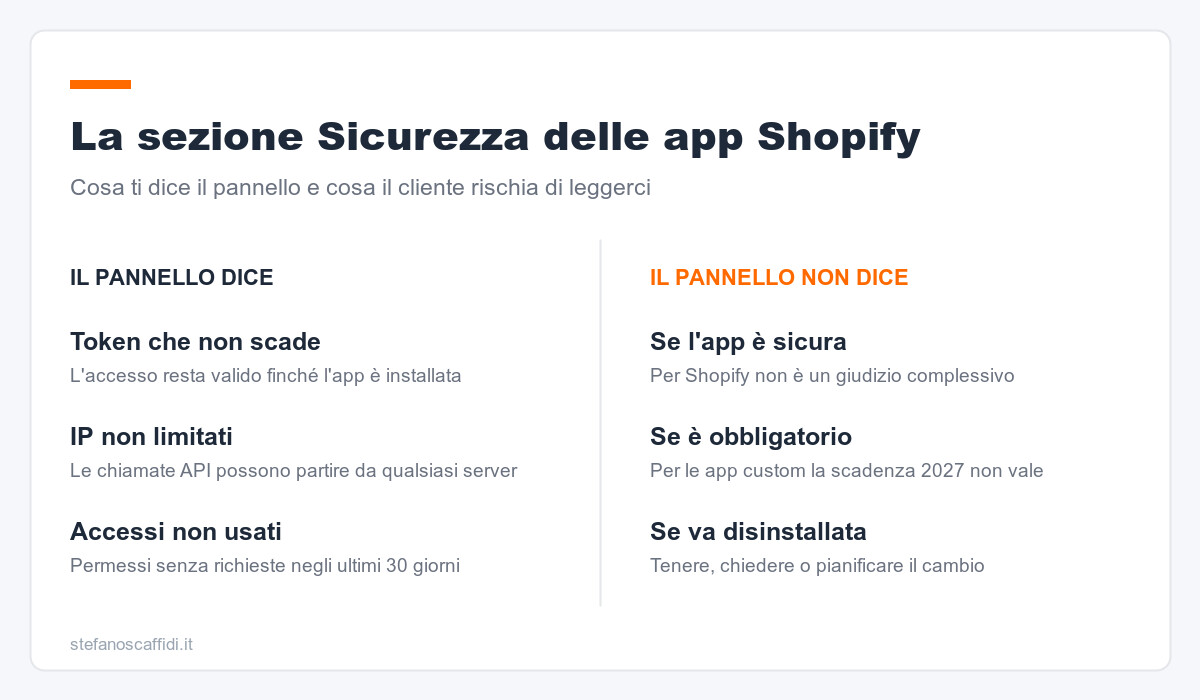
I controlli sono due. Token di accesso in scadenza: le credenziali dell'app scadono e vanno rinnovate, così un token rubato vale per poco. Restrizioni IP: le chiamate all'Admin API funzionano solo dai server approvati dallo sviluppatore.
La guida del Centro assistenza aggiunge il resto. Ogni controllo ha uno stato fra Configured, Missing e Unknown, e quelli mancanti compaiono per primi. Il controllo sui token appare solo se l'app ha un token di lunga durata. Le app fatte da Shopify non hanno la sezione. Per vederla, lo staff ha bisogno del permesso Manage and install apps and channels. Se il token non scade, compare il messaggio che invita a contattare lo sviluppatore, con il link se ha indicato un contatto di supporto e offre assistenza nella lingua dell'admin.
Perché il pannello di sicurezza delle app Shopify riguarda chi gestisce negozi per conto dei clienti?
Perché il cliente non distingue un'app che hai consigliato da una che hai scritto. Per lui sono le app dell'agenzia, e «Missing» in un pannello che si chiama Sicurezza sembra un allarme.
La guida è più sobria di come apparirà al cliente: i controlli descrivono come è configurata l'app, non sono un voto complessivo e non garantiscono che un'app sia sicura o insicura. Questa frase conviene averla pronta, con il link.
Poi c'è la differenza che il pannello non mostra. Per le app pubbliche, quelle dell'App Store, la documentazione per sviluppatori fissa una scadenza: dal 1° gennaio 2027 chi usa ancora token che non scadono esce dall'App Store e non si può più installare, dal 15 gennaio i commercianti vedono un avviso nell'admin, dal 1° aprile Shopify rifiuta le loro chiamate. Le installazioni esistenti continuano a funzionare fino ad aprile. Per le app custom e per quelle create dai commercianti, la stessa pagina dice che niente di questo si applica.
Quindi un «Missing» sulla tua app custom non è un obbligo mancato. È però un'informazione vera: un token che non scade resta valido finché l'app non viene disinstallata. Per le vecchie app custom create direttamente dall'admin, la documentazione dice anche che il token si rinnova solo disinstallando e reinstallando l'app, con le chiamate interrotte finché il codice non usa quello nuovo. Dal 1° gennaio 2026, ricorda la guida, non se ne creano più.
La guida, infine, descrive un elenco dei permessi che un'app non usa da 30 giorni: su alcuni negozi la sezione ha un altro nome e quell'elenco non c'è. Dove c'è, un'app con accesso ai dati dei clienti che non lo usa mai è la seconda domanda che ti arriverà.
Cosa controllare questa settimana sui negozi Shopify dei clienti?
- Fai l'inventario. Per ogni negozio apri Impostazioni > App e annota, per le app che hai installato, consigliato o costruito, lo stato dei due controlli e gli accessi non usati. Serve un account con il permesso Manage and install apps and channels.
- Scrivi agli sviluppatori delle app pubbliche segnate Missing. La domanda è quella che suggerisce la guida: quando attivano la misura e se il negozio deve fare qualcosa. Fallo ora: a gennaio quelle app non si potranno più installare su un negozio nuovo.
- Decidi cosa fare delle tue app custom. Per ognuna scegli fra lasciarla così, con il motivo scritto, o rifarla nella Dev Dashboard, dove stanno le app custom nuove, verificando lì come ottenere token in scadenza. È lavoro tecnico da preventivare, non da regalare sotto la voce assistenza.
- Manda al cliente due righe prima che apra il pannello. Cosa vedrà, cosa significa, cosa hai già fatto. Chi arriva prima con la spiegazione non deve difendersi dopo.
Cosa non fare con gli avvisi Missing sulle app Shopify?
Non disinstallare d'impulso. La guida stessa chiede di valutare l'impatto e preparare un piano di transizione prima di togliere un'app che regge una parte importante del negozio. Sulle app custom dall'admin, disinstallare vuol dire anche cambiare token e fermare le integrazioni.
Non vendere il pannello come un audit. Due controlli su come un'app si autentica non dicono niente su cosa fa con i dati. Se il cliente vuole sapere se le sue app sono sicure, quella è un'altra domanda, e merita un altro lavoro.
Il pannello non cambia le app del cliente. Cambia chi le guarda, e quando.
Fonti: Review app access and security information in Shopify admin — Shopify Changelog, 5 novembre 2026 · Managing apps — Shopify Help Center · Migrate to expiring offline access tokens — Shopify Dev Docs · Generate access tokens for admin-created custom apps — Shopify Dev Docs
Articolo scritto con un assistente AI a partire da fonti primarie, pubblicato in automatico e riletto da Stefano Scaffidi Domianello dopo la pubblicazione. Segnalazioni: stefano@scafnet.it