Apri il Tag Manager di un cliente e trovi un banner che propone di «ottimizzare il container». Sul sito di un altro cliente c'è solo il Google tag, messo tre anni fa da chi c'era prima di te. Da ieri le due situazioni stanno andando verso la stessa forma.
Cosa ha annunciato Google il 17 novembre su Google tag e Tag Manager?
Il 17 novembre le note di rilascio di Google Tag Manager riportano l'unificazione fra Google tag e Google Tag Manager. Il progetto era stato presentato il 20 agosto in una pagina dedicata; la nota di ieri lo porta nel registro ufficiale delle modifiche.
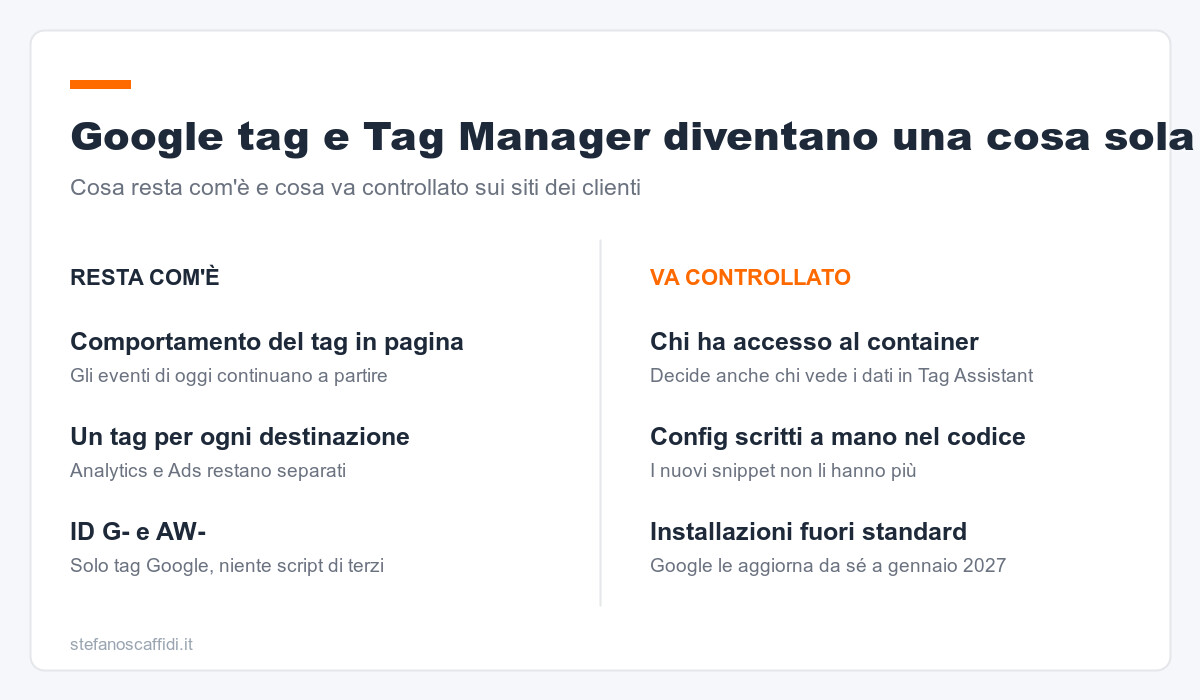
I punti della nota sono cinque. Ogni Google tag diventa un container di Tag Manager: anche i siti con il solo Google tag avranno interfaccia, debug e controllo delle versioni. Il comportamento in pagina non cambia e ogni destinazione Google mantiene il suo tag. I nuovi snippet saranno tutti uguali e senza il comando `gtag config`: Google consiglia l'attivatore di inizializzazione di Tag Manager, che può anche aspettare il config per conservare una configurazione esistente. I permessi di Tag Manager varranno ovunque, compreso l'accesso ai dati in Tag Assistant. E chi ha un'installazione non supportata riceverà l'aggiornamento a gennaio 2027, con l'invito a sistemarla prima.
La nota non dice cosa sia esattamente un'installazione non supportata. Le stesse note, il 9 luglio, usavano l'espressione per i container caricati da percorsi come `/gtag/js` o `/gtag/destination`. È l'indizio più vicino, non una definizione.
Perché l'unificazione del Google tag riguarda chi gestisce i siti dei clienti?
Il codice in pagina resta quello. Quello che cambia è dove sta il controllo.
Primo: i permessi diventano il punto d'accesso ai dati. Se l'accesso a Tag Assistant passa dai permessi del container, la domanda «chi può vedere e modificare il tracciamento di questo cliente» ha una risposta sola. Nelle agenzie piccole quella risposta è spesso imbarazzante: l'account di un ex collaboratore, la mail personale di un freelance, il cliente stesso con accesso da amministratore che non sa di avere.
Secondo: l'ottimizzazione collega gli account. La guida all'ottimizzazione dice che i collegamenti con le destinazioni Google si creano durante il processo, che quelli non hanno versioni e che si modificano nei collegamenti agli account esterni del container. Nella pagina di agosto Google aggiunge che si crea in automatico un accesso in lettura. Un annullamento della versione pubblicata non li toglie.
Terzo: il prefisso dell'ID decide cosa può girare. Secondo la guida sull'ID del container, con un ID `GTM-` girano anche script di terzi e tag HTML personalizzati; con `G-` o `AW-` solo i tag Google. Il Google tag che diventa container non apre quindi la porta al pixel di Meta: se il cliente ne ha bisogno, serve l'ID giusto.
Quarto: la configurazione scritta a mano è quella a rischio. Chi ha messo nel codice comandi `config` con parametri propri, o ha caricato container in modi creativi, è esattamente il caso che Google mette sotto scadenza. Per la stessa ragione, a ottobre le note avvisavano che i comandi config compaiono ora nel dataLayer come eventi `gtag.config` e possono far scattare i trigger sugli eventi personalizzati con caratteri jolly.
Per un consulente questo diventa una voce di preventivo vera: un inventario del tracciamento che il cliente capisce, perché ha una data di scadenza scritta da Google.
Cosa fare questa settimana sul Google Tag Manager dei clienti?
- Fai l'elenco delle installazioni. Per ogni cliente: ID usato in pagina (`GTM-`, `G-`, `AW-`), da dove viene caricato, se ci sono comandi `config` scritti nel codice. Bastano il sorgente della pagina e mezz'ora.
- Ripulisci gli utenti dei container. Apri la gestione utenti di Tag Manager e togli chi non lavora più sul cliente. Da qui dipenderà anche chi vede i dati in Tag Assistant.
- Non cliccare il banner di ottimizzazione in produzione al buio. Usa l'anteprima delle modifiche, prova in modalità Anteprima, e annota quali collegamenti agli account esterni si creano: quelli non tornano indietro con la versione.
- Cerca i trigger con caratteri jolly. Se un container ha trigger su eventi personalizzati con espressioni regolari larghe, verifica che non scattino anche su `gtag.config`.
Cosa NON fare con l'unificazione di Google tag e Tag Manager?
Non aspettare gennaio per scoprire quali installazioni sono fuori standard. Se l'aggiornamento automatico cambia qualcosa, lo scoprirai dai numeri delle conversioni, cioè dal cliente.
E non vendere l'unificazione come un allarme. Google scrive che il comportamento in pagina non cambia e che l'ottimizzazione dei container esistenti non avviene in automatico. Il lavoro da proporre è ordine, non emergenza.
Il codice è lo stesso di ieri: quello che vale la pena controllare è chi ci mette le mani.
Fonti: Release notes for Google Tag Manager — Tag Manager Help · Updates to the Google tag and Google Tag Manager — Tag Manager Help · Manage tagging behavior using the container ID — Tag Manager Help · Optimize your Google Tag Manager container — Tag Manager Help
Articolo scritto con un assistente AI a partire da fonti primarie, pubblicato in automatico e riletto da Stefano Scaffidi Domianello dopo la pubblicazione. Segnalazioni: stefano@scafnet.it